
Guía de Protección para Philips OneBlade: Análisis de la Funda de Viaje Ideal
- 27 Sep, 26
- Equipo Keveros
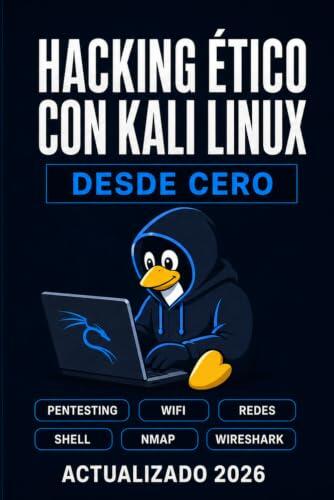
En el ámbito de la seguridad informática, la premisa fundamental para proteger cualquier infraestructura es comprender cómo se llevan a cabo los ataques. Bajo este principio opera el pentesting o prueba de penetración, una disciplina que busca identificar vulnerabilidades en entornos controlados antes de que actores malintencionados puedan explotarlas. El libro 'Hacking ético con Kali Linux desde cero: Pentesting, wifi, redes, shell, nmap, wireshark (Biblioteca de Linux)' se posiciona como una guía integral para adentrarse en esta materia sin necesidad de conocimientos previos.
Información clave sobre la edición:
Esta obra se encuentra disponible por un precio competitivo de 15,90€ y cuenta con una recepción inicial excelente por parte de los lectores, reflejada en una valoración máxima en Amazon que destaca la claridad y utilidad de su contenido metodológico.
El manual está concebido para guiar al lector desde los conceptos más básicos hasta técnicas avanzadas de auditoría. Su contenido se divide en cinco bloques temáticos secuenciales:
Uno de los aspectos más destacados de la obra es su metodología didáctica. Los conceptos técnicos se acompañan de explicaciones detalladas en su primera aparición, complementadas con ejemplos de comandos reales y diagramas visuales que facilitan la comprensión de arquitecturas de red complejas y vectores de ataque.
El texto enfatiza de manera constante que conocer una vulnerabilidad carece de valor profesional si no se comprende cómo mitigarla. Por esta razón, cada procedimiento ofensivo se complementa directamente con su respectiva contramedida defensiva, dotando al lector de un perfil técnico completo y orientado a la protección de sistemas.
El libro mantiene un firme compromiso con la legalidad y el buen uso de las herramientas expuestas. A lo largo de sus páginas se recuerda que todas las prácticas deben realizarse en entornos de laboratorio aislados —cuya configuración se enseña paso a paso— o sobre sistemas propios que cuenten con autorización expresa por escrito.
Actualizado a su edición más reciente, este libro de la Biblioteca de Linux se presenta como un recurso de referencia sólida para estudiantes, administradores de sistemas y entusiastas de la tecnología que deseen iniciarse en la seguridad ofensiva con rigor técnico y profesionalidad.
Necesitas Iniciar sesión o Registrarte para comentar.


Comentarios (0)